 Docsimum
Yetkilendirme ve işlem kaydı: kim neyi görür, kim ne yaptı?
Kısaca: Docsimum'da her kullanıcı yalnızca yetkisi olan belgeleri görür. İzinler kategori bazında kullanıcıya veya gruba verilir. Yapılan her işlem, sonradan değiştirilemeyen bir işlem kaydına yazılır; bir belgeye kimin ne zaman ne yaptığı her zaman bellidir.
Kategori bazlı yetkilendirme
İzinler belge belge değil, kategori düzeyinde verilir. Böylece yüzlerce belge için ayrı ayar yapmazsınız; “Muhasebe” kategorisine verilen izin, altındaki bütün kategorilere ve belgelere geçer.
| İzin | Ne sağlar? |
|---|---|
| Görme | Belgeyi listede görme, bilgilerini okuma |
| Açma | Dosyayı önizleme ve indirme |
| Ekleme | Kategoriye yeni belge kaydetme |
| Düzenleme | Bilgileri değiştirme, yeni versiyon yükleme, PDF düzenleme |
| Silme | Belgeyi çöp kutusuna taşıma |
İzinler kullanıcıya veya gruba verilir. Görme ve açma izinlerinin ayrı olması, bir kullanıcının belgenin kaydını görmesine ama dosyasını açamamasına izin verir.
Yetki her yerde aynı uygulanır
Yetki denetimi arayüzde değil, sunucuda yapılır. Aynı kural doküman listesinde, aramada, anlamsal aramada, yapay zeka soru-cevabında, raporlarda ve mobil uygulamada geçerlidir. Bir kullanıcı göremediği bir belgeyi bir rapor toplamında veya bir yapay zeka cevabının kaynağında da görmez.
Değiştirilemez işlem kaydı
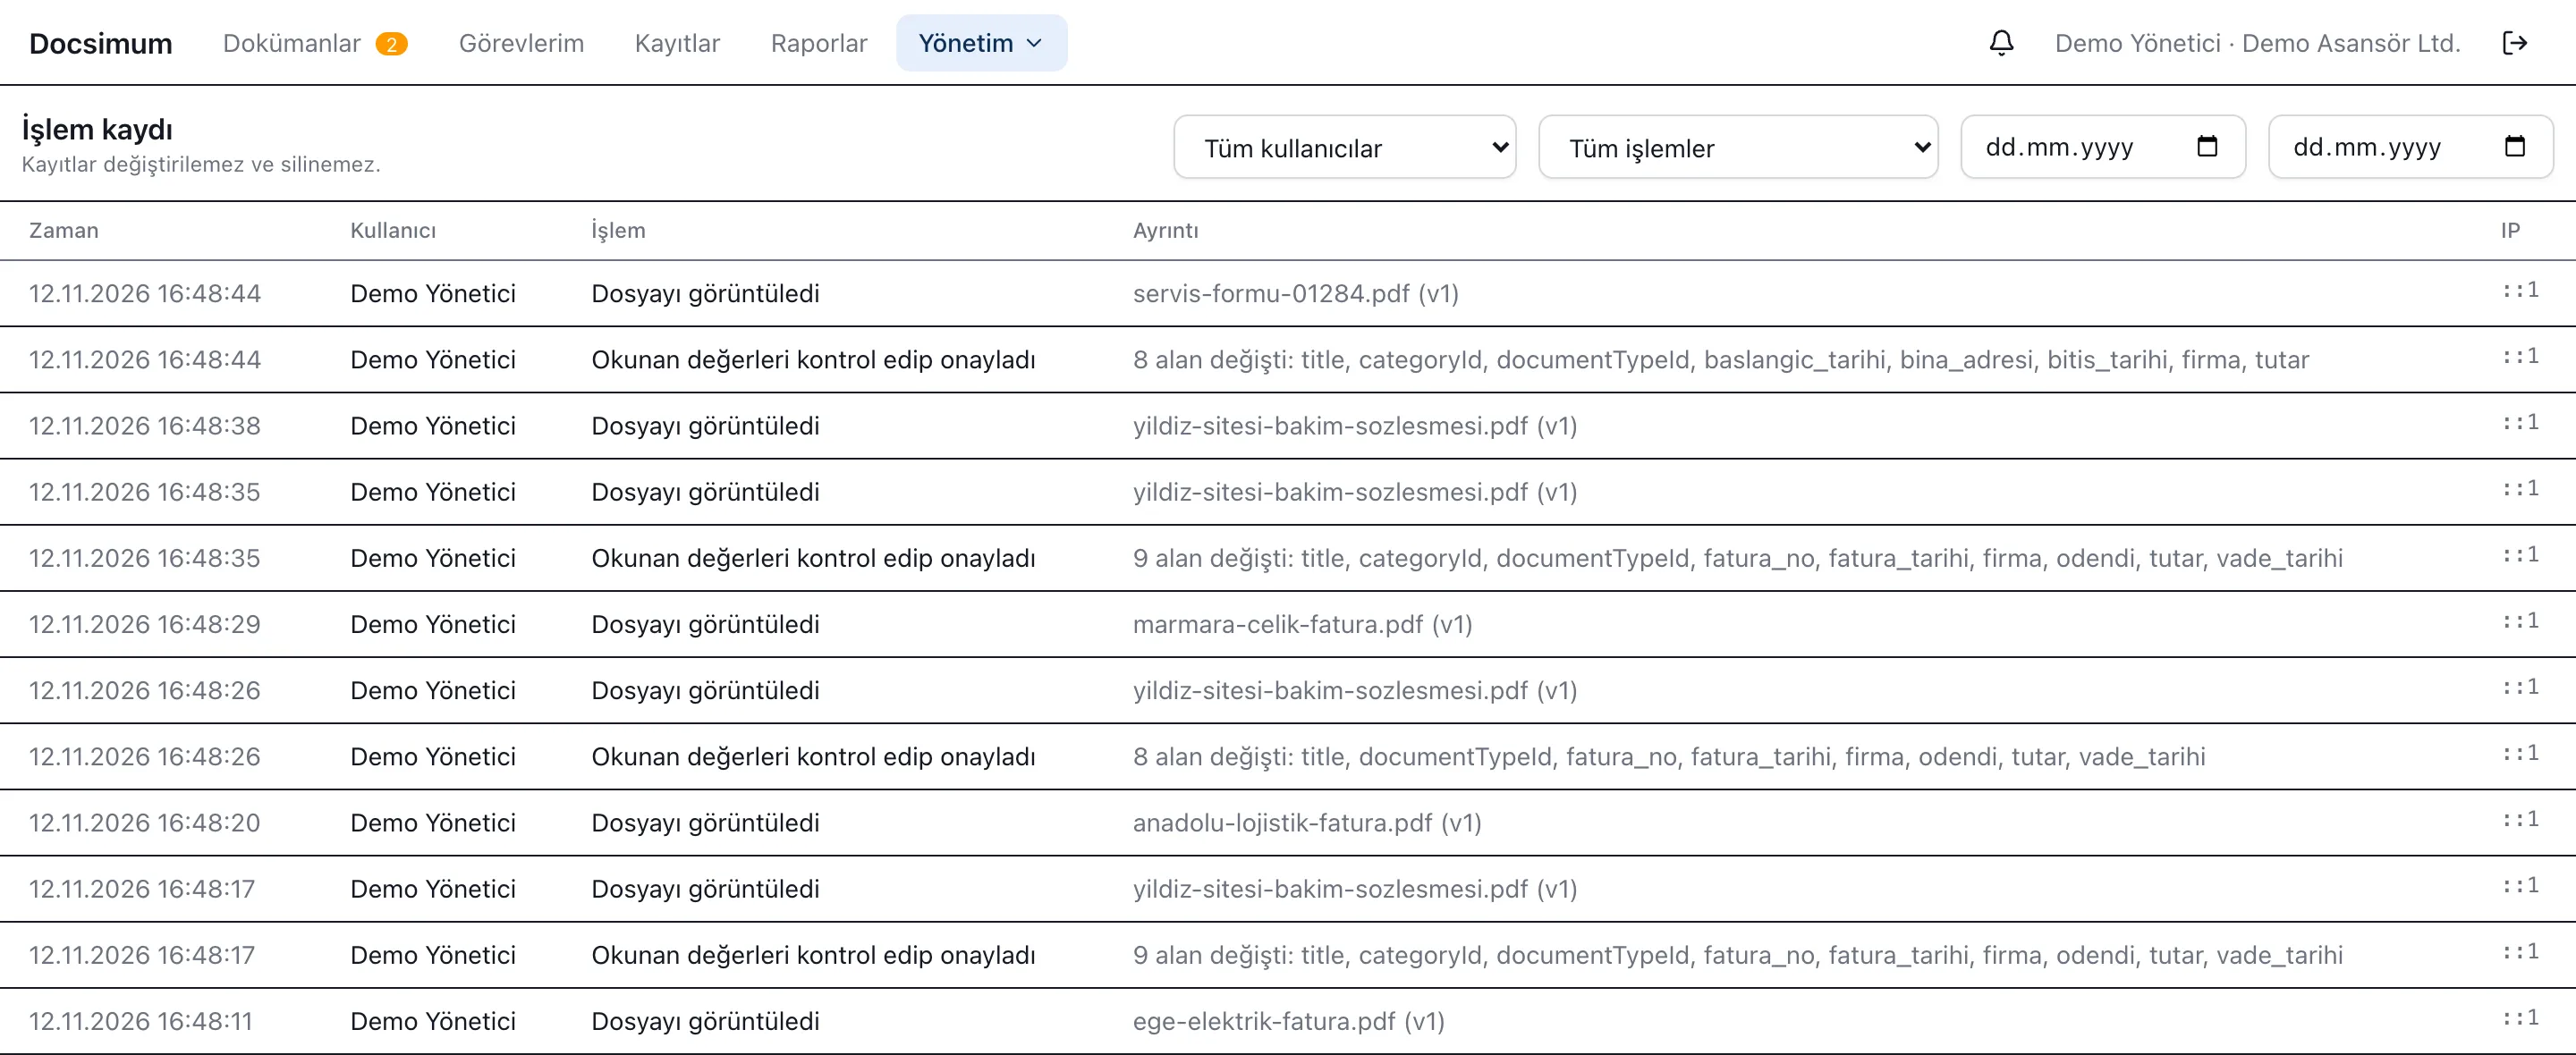
Veriyi değiştiren her işlem kaydedilir:
- Belge oluşturma, düzenleme, silme, geri alma
- Dosya yükleme, görüntüleme, PDF düzenleme
- Yapay zeka önerisinin kontrol edilip onaylanması
- Onay kararları, kategori ve yetki değişiklikleri
- Başarılı ve başarısız giriş denemeleri
Düzenlemelerde alan bazında eski ve yeni değer saklanır: tutar 1.250’den 12.500’e ne zaman, kim tarafından değiştirildi, görürsünüz. İşlem ile kaydı birlikte yazılır; kaydı olmayan işlem olmaz.
Her belgenin kendi geçmiş sekmesi vardır; denetimde tek bir belgenin bütün yaşamını baştan sona gösterebilirsiniz.
Kullanıcılar, gruplar ve dizin girişi
- Kullanıcılar ve gruplar yönetim ekranından tanımlanır.
- Active Directory / LDAP ile kurum hesaplarıyla giriş yapılır; yönetici rolü bir dizin grubuna bağlanabilir.
- Yönetici her zaman tam yetkilidir; yetki hatası yüzünden belgeler erişilmez kalmaz.
Kiracı izolasyonu
Docsimum bulutta birden çok kurumu barındırdığında, kurumların verisi yalnızca uygulama koduyla değil veritabanı düzeyinde (satır düzeyi güvenlik) ayrılır. Ayrıntılar Güvenlik sayfasındadır.
Sık sorulan sorular
Hangi izin türleri var?
Beş izin vardır; görme (belgenin varlığını ve bilgilerini görme), açma (dosyayı açma ve indirme), ekleme, düzenleme ve silme. İzinler kategori bazında, kullanıcıya veya gruba verilir ve alt kategorilere devrolur.
Yetkisi olmayan kullanıcı belgenin var olduğunu anlayabilir mi?
Hayır. Görme izni olmayan kullanıcı için belge yok gibidir; listede, aramada, yapay zeka cevaplarında, raporlarda ve sayılarda yer almaz. Doğrudan bağlantısıyla açılmaya çalışılırsa "bulunamadı" cevabı döner.
İşlem kaydı silinebilir veya değiştirilebilir mi?
Hayır. İşlem kaydı veritabanı düzeyinde korunur; yönetici dahil hiçbir kullanıcı kayıtları uygulama üzerinden değiştiremez veya silemez.
Active Directory ile giriş yapılabilir mi?
Evet. Docsimum Active Directory / LDAP ile kullanıcı girişini destekler. Dizin kullanıcıları ilk girişte kendiliğinden oluşur. Yerel yönetici hesabı, dizin sunucusuna ulaşılamadığında da giriş yapabilir.
İşten ayrılan kullanıcının erişimi ne zaman kesilir?
Kullanıcı pasife alındığı anda. Açık oturumu varsa bir sonraki işleminde kapanır.
Son güncelleme:
İlgili sayfalar
Versiyonlama ve çöp kutusu
Docsimum'da her dosya yüklemesi yeni versiyon oluşturur, eski versiyonlar silinmez. Silinen belgeler çöp kutusundan geri alınır; kalıcı silme yöneticidedir.
Dokümanlara sor ve arama
Arşivinize Türkçe soru sorun, Docsimum kaynak göstererek cevaplasın. Tam metin arama, anlamsal arama ve soru-cevap yalnızca yetkiniz olan belgelerde çalışır.
KVKK ve doküman yönetimi
KVKK belge arşivinizi nasıl etkiler? Kişisel veri içeren belgelerde erişim kısıtlaması, kayıt tutma, şifreleme, saklama süresi ve yapay zeka.